KI-Register im Unternehmen: Warum die Inventarisierung aller KI-Systeme wichtig ist
Inhalt
Ein KI-Register ist ein zentrales Verzeichnis aller KI-Systeme, die in einem Unternehmen eingesetzt werden: vom Chat-Assistenten über die KI-Funktion in der Buchhaltungssoftware bis zum Agenten, der selbstständig Tickets bearbeitet. Es beantwortet eine einfache, aber oft unbeantwortete Frage: Welche KI läuft wo, mit welchen Daten, und wer ist dafür verantwortlich?
Relevant ist das für Geschäftsführung, IT-Verantwortliche und Datenschutz- oder Compliance-Verantwortliche in kleinen und mittleren Unternehmen. KI erreicht viele Betriebe nicht als geplantes Projekt, sondern nebenbei: als neue Funktion in bereits lizenzierter Software oder als Werkzeug, das Beschäftigte auf eigene Faust ausprobieren.
In diesem Beitrag erfahren Sie, welche Systeme in ein KI-Inventar gehören, welche Datenfelder sich bewährt haben, wie das Register mit Risikobewertung und Freigabe zusammenspielt und ob es eine gesetzliche Pflicht dazu gibt.
Was ist ein KI-Register, und was leistet es?
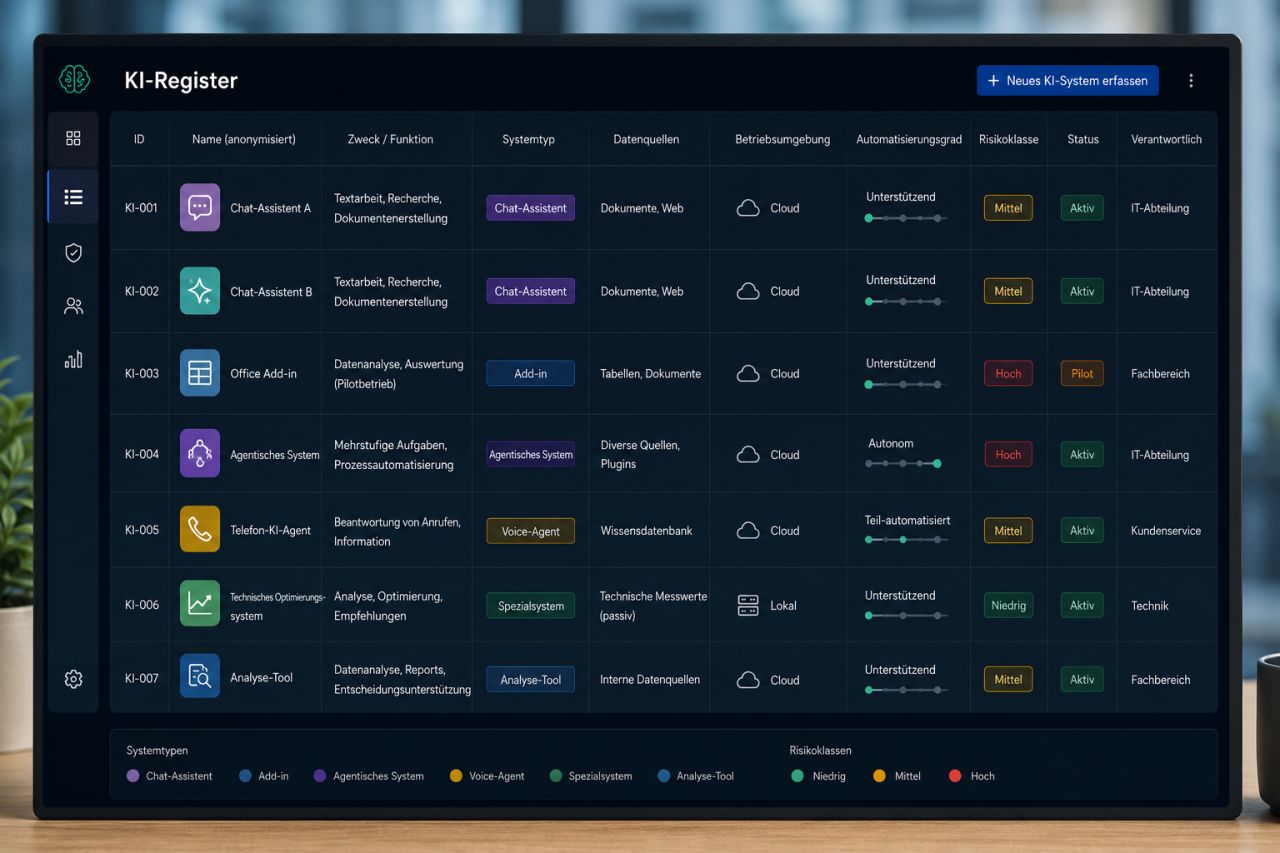
Ein KI-Register (auch KI-Inventar) ist eine strukturierte Übersicht: eine Zeile pro KI-System, eine Spalte pro Merkmal. Das Titelbild dieses Beitrags zeigt eine beispielhafte, symbolische Darstellung eines solchen Registers. In der Praxis genügt für den Anfang oft eine gepflegte Tabelle, später kann das Register in ein vorhandenes Asset- oder Vertragsmanagement wandern.
Der Nutzen liegt in drei Punkten. Erstens Transparenz: Erst wenn bekannt ist, welche Systeme laufen, lässt sich überhaupt über Risiken sprechen. Zweitens Steuerung: Das Register zeigt, wo Freigaben, Schulungen oder Verträge fehlen. Drittens Nachweis: Fragt ein Kunde, ein Auditor oder eine Behörde nach dem KI-Einsatz, liegt die Antwort nicht verteilt in Postfächern und Köpfen.
Wichtig ist die Abgrenzung: Das Register ist der Überblick über alle Systeme. Die vertiefte Dokumentation je System, also Modellangaben, Testergebnisse oder Änderungshistorie, gehört in eine eigene Systemakte. Welche Nachweise dort hineingehören, beschreibe ich im Beitrag zur KI-Dokumentation und den erforderlichen Nachweisen.
Welche KI-Systeme gehören ins KI-Inventar?
Die häufigste Lücke ist nicht ein falsch bewertetes System, sondern ein gar nicht erfasstes. Deshalb lohnt es sich, den Suchradius bewusst weit zu ziehen. Ins Inventar gehören:
- Eigenständige KI-Dienste, etwa Chat-Assistenten, Übersetzungs- oder Bildgeneratoren, egal ob lizenziert oder kostenlos genutzt.
- Eingebettete KI in Standardsoftware: Zusammenfassungs- und Schreibfunktionen in Office-Paketen, KI-Auswertungen im CRM, automatische Belegerkennung in der Buchhaltung, Assistenzfunktionen im Ticketsystem. Diese Funktionen werden oft per Update aktiviert und fallen deshalb niemandem auf.
- Add-ins, Plug-ins und Browsererweiterungen, die Texte, E-Mails oder Webseiteninhalte an einen KI-Dienst senden.
- KI-Agenten und Automatisierungen, die nicht nur Texte erzeugen, sondern Aktionen ausführen, also E-Mails versenden, Daten ändern oder Bestellungen auslösen. Bei ihnen ist der Automatisierungsgrad besonders genau zu erfassen.
- KI bei Dienstleistern, die im Auftrag mit Ihren Daten arbeiten, etwa im ausgelagerten Kundenservice.
- Eigenentwicklungen und angepasste Modelle, auch wenn sie nur intern im Test laufen.
Ein pragmatischer Weg zur ersten Bestandsaufnahme: Lizenz- und Vertragsliste durchgehen, die Änderungsprotokolle der eingesetzten Software auf neue KI-Funktionen prüfen und in den Fachbereichen kurz nachfragen, welche Werkzeuge tatsächlich genutzt werden. Die letzte Frage bringt oft die meisten neuen Einträge, denn genau dort entsteht Schatten-KI: KI-Nutzung, die an IT und Datenschutz vorbeiläuft.
Typische Datenfelder eines KI-Registers
Welche Felder ein Register braucht, hängt von Größe und Risiko des Einsatzes ab. Die folgende Auswahl hat sich als Grundgerüst bewährt und lässt sich bei Bedarf erweitern.
| Feld | Zweck |
|---|---|
| Bezeichnung und Anbieter | Eindeutige Identifikation, Grundlage für Vertragsprüfung |
| Einsatzzweck und Nutzergruppe | Wofür und von wem das System genutzt wird; Basis jeder Risikobewertung |
| Systemverantwortliche Person | Ansprechpartner für Fragen, Änderungen und Vorfälle |
| Datenquellen und Datenarten | Welche Daten das System erhält, ob personenbezogene oder vertrauliche Daten dabei sind |
| Betriebsumgebung | Cloud-Dienst, eigener Server oder Dienstleister; Speicher- und Verarbeitungsort |
| Automatisierungsgrad | Vorschlag mit menschlicher Prüfung, teilautomatisiert oder eigenständige Aktion |
| Rolle nach AI Act | Anbieter oder Betreiber im Sinne der Verordnung |
| Risikokategorie nach AI Act | Rechtliche Einordnung, etwa Transparenzpflicht oder Hochrisiko |
| Interne Risikoklasse | Ergebnis der eigenen Risikobewertung |
| Freigabestatus und Datum | Wer hat den Einsatz wann und mit welchen Auflagen freigegeben |
| Schutzmaßnahmen | Technische und organisatorische Vorkehrungen, etwa Zugriffsrechte oder Datenfilter |
| Nächste Überprüfung | Termin für die planmäßige Neubewertung |
Zwei Felder verdienen besondere Aufmerksamkeit: die Systemverantwortlichen und der Automatisierungsgrad. Ohne benannte Person bleibt jede Unklarheit liegen. Und ob ein System eine Antwort nur entwirft oder sie selbst an Kunden schickt, macht für das Risiko einen erheblichen Unterschied, selbst wenn im Hintergrund dasselbe Sprachmodell arbeitet.
Regulatorische Einordnung: Rolle und Risikokategorie sauber trennen
Das Register ist der richtige Ort, um für jedes System die Rolle nach dem AI Act (Verordnung (EU) 2024/1689) festzuhalten. Die Verordnung unterscheidet unter anderem zwischen Anbietern, die ein KI-System entwickeln oder unter eigenem Namen in Verkehr bringen, und Betreibern, die ein System in eigener Verantwortung beruflich nutzen. Ein Unternehmen, das einen eingekauften Assistenten nutzt, ist in der Regel Betreiber.
Die Rolle kann sich ändern. Nach Art. 25 Abs. 1 AI Act gilt etwa als Anbieter eines Hochrisiko-Systems, wer ein bereits in Verkehr gebrachtes Hochrisiko-System mit eigenem Namen oder eigener Marke versieht, es wesentlich verändert oder die Zweckbestimmung eines bisher nicht hochriskanten Systems so ändert, dass es zum Hochrisiko-System wird. Wer ein Standardwerkzeug für einen neuen Zweck umbaut, sollte die Rolle deshalb neu prüfen.
Ebenso wichtig ist die Trennung von zwei Einstufungen, die gern vermischt werden:
- Risikokategorie nach AI Act: Sie ergibt sich aus der Verordnung, etwa aus Art. 5 (verbotene Praktiken), Art. 6 mit Anhang III (Hochrisiko) oder Art. 50 (Transparenzpflichten). Sie ist eine rechtliche Einordnung.
- Interne Risikoklasse: Sie ist das Ergebnis Ihrer eigenen Risikoanalyse und berücksichtigt auch Aspekte wie Vertraulichkeit, Geschäftskritikalität oder Reputationsfolgen.
Ein System kann nach dem AI Act ohne besondere Pflichten sein und intern trotzdem als hoch riskant gelten, etwa weil es mit vertraulichen Vertragsdaten arbeitet. Wer beides in einer Spalte zusammenfasst, verliert diese Information. Wie eine interne Risikobewertung methodisch aufgebaut wird, beschreibt der Beitrag zum KI-Risikomanagement. Ob ein konkretes System unter eine bestimmte Kategorie fällt, hängt vom Einzelfall ab und sollte im Zweifel rechtlich geprüft werden.
Ist ein KI-Register gesetzlich vorgeschrieben?
Die ehrliche Antwort: Eine allgemeine Pflicht, ein „KI-Register“ zu führen, gibt es für Unternehmen nicht. Der AI Act enthält keine Vorschrift, nach der jedes Unternehmen ein Verzeichnis aller eingesetzten KI-Systeme anlegen muss. Die EU-Datenbank nach Art. 49 AI Act ist etwas anderes: Dort registrieren vor allem Anbieter bestimmte Hochrisiko-Systeme, außerdem Behörden als Betreiber. Ein internes Inventar ist sie nicht.
Trotzdem ist das Register die praktische Voraussetzung, um bestehende Pflichten überhaupt erfüllen zu können:
- Art. 4 AI Act (KI-Kompetenz) gilt seit dem 2. Februar 2025. Anbieter und Betreiber müssen Maßnahmen für die KI-Kompetenz ihres Personals und weiterer Personen ergreifen, die in ihrem Auftrag mit KI-Systemen arbeiten. Wer nicht weiß, welche Systeme genutzt werden, kann Schulungen kaum zielgerichtet planen.
- Art. 50 AI Act (Transparenz) gilt seit dem 2. August 2026. Betreiber müssen etwa Deepfakes offenlegen (Art. 50 Abs. 4). Das Register zeigt, welche Systeme solche Inhalte erzeugen.
- Art. 26 AI Act (Betreiber von Hochrisiko-Systemen) wird ab dem 2. Dezember 2027 anwendbar (Anhang III), bei Produkten nach Anhang I erst ab dem 2. August 2028. Dazu gehören die Nutzung gemäß Betriebsanleitung, menschliche Aufsicht durch geeignete Personen, die Überwachung des Betriebs und die Aufbewahrung automatisch erzeugter Protokolle für mindestens sechs Monate, soweit sie der Kontrolle des Betreibers unterliegen (Art. 26 Abs. 1, 2, 5 und 6). Ohne Inventar ist schon die Frage, ob man betroffen ist, schwer zu beantworten.
Eine hilfreiche Analogie ist das Verzeichnis von Verarbeitungstätigkeiten nach Art. 30 DSGVO. Viele Unternehmen führen es bereits. Es ist rechtlich etwas anderes als ein KI-Register, folgt aber derselben Logik: erst erfassen, dann bewerten, dann steuern. Bewährt hat sich, beide Verzeichnisse zu verknüpfen, etwa über einen Verweis auf die betroffene Verarbeitungstätigkeit.
Freigabe, Risikoanalyse und laufende Aktualisierung
Ein Register entfaltet seinen Wert erst, wenn es in Abläufe eingebunden ist. Ich empfehle, drei Ereignisse fest mit dem Register zu verknüpfen:
- Neueinführung: Kein neues KI-System und keine neu aktivierte KI-Funktion ohne Eintrag. Der Eintrag ist der Startpunkt für Risikoanalyse und Freigabe.
- Wesentliche Änderung: Neuer Zweck, neue Datenquelle, höherer Automatisierungsgrad oder Wechsel des Modells lösen eine Neubewertung aus.
- Regelmäßige Überprüfung: Mindestens jährlich, bei höherem Risiko häufiger, wird jeder Eintrag auf Aktualität geprüft. Stillgelegte Systeme werden als solche markiert, nicht gelöscht.
Das Register macht sichtbar, was gemeldet wird. Damit auch tatsächlich gemeldet wird, braucht es eine verständliche Richtlinie zu erlaubten Werkzeugen und einen einfachen Weg, ein neues Werkzeug zur Prüfung anzumelden. Wie sich diese Bausteine zu einer schlanken Struktur fügen, zeigt der Fahrplan zum Aufbau einer KI-Governance.
Verknüpfung mit dem ISMS und dem Asset-Inventar
Wer ein Informationssicherheitsmanagementsystem (ISMS) nach ISO/IEC 27001 betreibt, hat bereits ein Inventar der Informationswerte. KI-Systeme sind solche Werte, zusammen mit den Daten, Schnittstellen und Konten, die zu ihnen gehören. Es liegt nahe, das KI-Register nicht als Insellösung zu führen, sondern als Sicht auf das bestehende Asset-Inventar mit zusätzlichen KI-spezifischen Feldern.
Das spart Doppelarbeit: Zugriffsrechte, Lieferantenbewertung und Vorfallmanagement greifen bereits. KI-spezifisch kommen Automatisierungsgrad, Rolle nach AI Act und die Bewertung modellbezogener Risiken hinzu. Ob für Ihr Unternehmen eine eigene Struktur oder eine Ergänzung bestehender Abläufe sinnvoll ist, ordnet der Beitrag KI-Governance im Mittelstand ein.
Was Sie jetzt tun können
- Verantwortung festlegen: Benennen Sie eine Person, die das Register führt, und klären Sie, wer Einträge freigibt.
- Bestand erheben: Lizenzen, Verträge und Software-Updates auf KI-Funktionen prüfen, Fachbereiche befragen, Browsererweiterungen und Add-ins einbeziehen.
- Grundfelder einführen: Mit den Feldern aus der Tabelle oben starten, nicht mit einem perfekten Datenmodell. Ein unvollständiger Eintrag ist besser als keiner.
- Rolle und Kategorie getrennt erfassen: AI-Act-Einordnung und interne Risikoklasse in zwei Spalten führen.
- Prozess verankern: Neueinführung, Änderung und Überprüfung verbindlich mit dem Register verknüpfen.
- Anschluss herstellen: Register mit Verarbeitungsverzeichnis und, falls vorhanden, ISMS-Asset-Inventar verbinden.
Wenn Sie dabei Unterstützung wünschen, finden Sie bei KI Security Audit Begleitung beim Aufbau von KI-Inventar und KI-Governance.
Fazit
Ein KI-Register ist kein Selbstzweck und für die meisten Unternehmen keine eigenständige gesetzliche Pflicht. Es ist aber die Grundlage, ohne die sich KI-Kompetenz, Transparenzpflichten, Datenschutz und spätere Hochrisiko-Anforderungen kaum belastbar erfüllen lassen. Entscheidend ist weniger das Werkzeug als die Disziplin: jedes System erfassen, Rolle und Risiko sauber trennen und das Register bei jeder Änderung aktuell halten.
Quellen
- Verordnung (EU) 2024/1689 (KI-Verordnung), Amtsblatt der Europäischen Union
- Verordnung (EU) 2026/1744 (AI-Omnibus), Amtsblatt der Europäischen Union
- AI Act – Regulatory framework for AI, Europäische Kommission
- AI Act, Artikel 26: Pflichten der Betreiber von Hochrisiko-KI-Systemen, AI Act Service Desk, Europäische Kommission
- AI Act, Artikel 25: Verantwortlichkeiten entlang der KI-Wertschöpfungskette, AI Act Service Desk, Europäische Kommission
- AI Act, Artikel 49: Registrierung, AI Act Service Desk, Europäische Kommission
- Verordnung (EU) 2016/679 (Datenschutz-Grundverordnung), Amtsblatt der Europäischen Union