KI-Strategie und Outsourcing: Wie Unternehmen externe Dienstleister sicher steuern
Inhalt
Viele Unternehmen haben zentrale Aufgaben längst ausgelagert: IT-Betrieb, Hosting, Lohnabrechnung, Kundenservice oder Buchhaltung. Mit KI kommt beim Thema Outsourcing eine neue Frage hinzu: Was passiert, wenn ein Dienstleister bei der Arbeit mit Ihren Daten KI einsetzt, und wer steuert das eigentlich? KI-Outsourcing betrifft dabei nicht nur eingekaufte KI-Dienste, sondern auch jede KI, die Dienstleister in ihren eigenen Abläufen verwenden.
Der Beitrag richtet sich an Geschäftsführung, IT-Verantwortliche sowie Datenschutz- und Einkaufsverantwortliche in kleinen und mittleren Unternehmen. Er zeigt, warum die Verantwortung beim Auftraggeber bleibt, welche Punkte in Verträge gehören, welche Nachweise sinnvoll sind und wie eine schlanke Dienstleistersteuerung aussieht.
Eine Vorbemerkung: Die folgenden Vertragspunkte sind eine fachliche Prüfliste, keine Rechtsberatung. Konkrete Vertragsformulierungen sollten Sie mit Ihrer Rechtsberatung abstimmen.
Warum die Verantwortung beim Auftraggeber bleibt
Auslagern lässt sich die Ausführung einer Aufgabe, nicht die Verantwortung dafür. Das gilt im Datenschutz seit Langem: Nach der DSGVO bleibt der Verantwortliche für die Einhaltung der Vorgaben verantwortlich und muss sie nachweisen können, auch wenn ein Auftragsverarbeiter die Daten verarbeitet. Er darf nur Auftragsverarbeiter einsetzen, die hinreichende Garantien für geeignete technische und organisatorische Maßnahmen bieten (Art. 5 Abs. 2, Art. 24 und Art. 28 Abs. 1 DSGVO). Im Bereich KI gilt dieselbe Logik.
Für den AI Act (Verordnung (EU) 2024/1689) ist die Rolle entscheidend. Wer ein KI-System in eigener Verantwortung beruflich verwendet, ist Betreiber, und zwar auch dann, wenn der Anbieter oder ein Dienstleister das System technisch hostet. Die Betreiberpflichten verschwinden nicht, weil der Server woanders steht. Anders liegt es, wenn ein Dienstleister KI in eigener Verantwortung in seinen Abläufen einsetzt: Dann ist in der Regel er der Betreiber. Ihre Steuerung läuft in diesem Fall vor allem über Datenschutz, Vertrag und Nachweise. Für Hochrisiko-Systeme nach Anhang III greifen die Betreiberpflichten aus Art. 26 ab dem 2. Dezember 2027, im Anwendungsbereich von Anhang I ab dem 2. August 2028. Dazu zählen bestimmungsgemäße Nutzung, menschliche Aufsicht und Überwachung des Betriebs.
Hinzu kommen Pflichten, die bereits gelten: Maßnahmen zur KI-Kompetenz nach Art. 4 seit dem 2. Februar 2025, Transparenzpflichten nach Art. 50 seit dem 2. August 2026. Welche Rolle ein Unternehmen im konkreten Fall einnimmt, hängt vom Einsatz ab; bei Unsicherheit empfiehlt sich eine rechtliche Prüfung.
KI-Outsourcing: Wo KI beim Dienstleister versteckt sein kann
Bei ausgelagerten Leistungen ist KI oft nicht sichtbar. Typische Konstellationen:
- Eingekaufte KI-Dienste: Ein Chat-Assistent, eine Übersetzungs-API oder eine Dokumentenanalyse als Cloud-Dienst.
- Eingebettete KI beim Dienstleister: Der IT-Dienstleister wertet Ihre Tickets mit KI aus, das Callcenter fasst Gespräche automatisch zusammen, die Lohnbuchhaltung nutzt KI-gestützte Belegerkennung.
- KI-Funktionen in gehosteter Standardsoftware: Ein Update aktiviert neue Assistenzfunktionen, die Daten an einen weiteren Unterauftragnehmer senden.
- Plattformen mit wechselnden Modellen: Der Dienstleister tauscht das zugrunde liegende Sprachmodell aus, ohne dass sich an der Oberfläche etwas ändert.
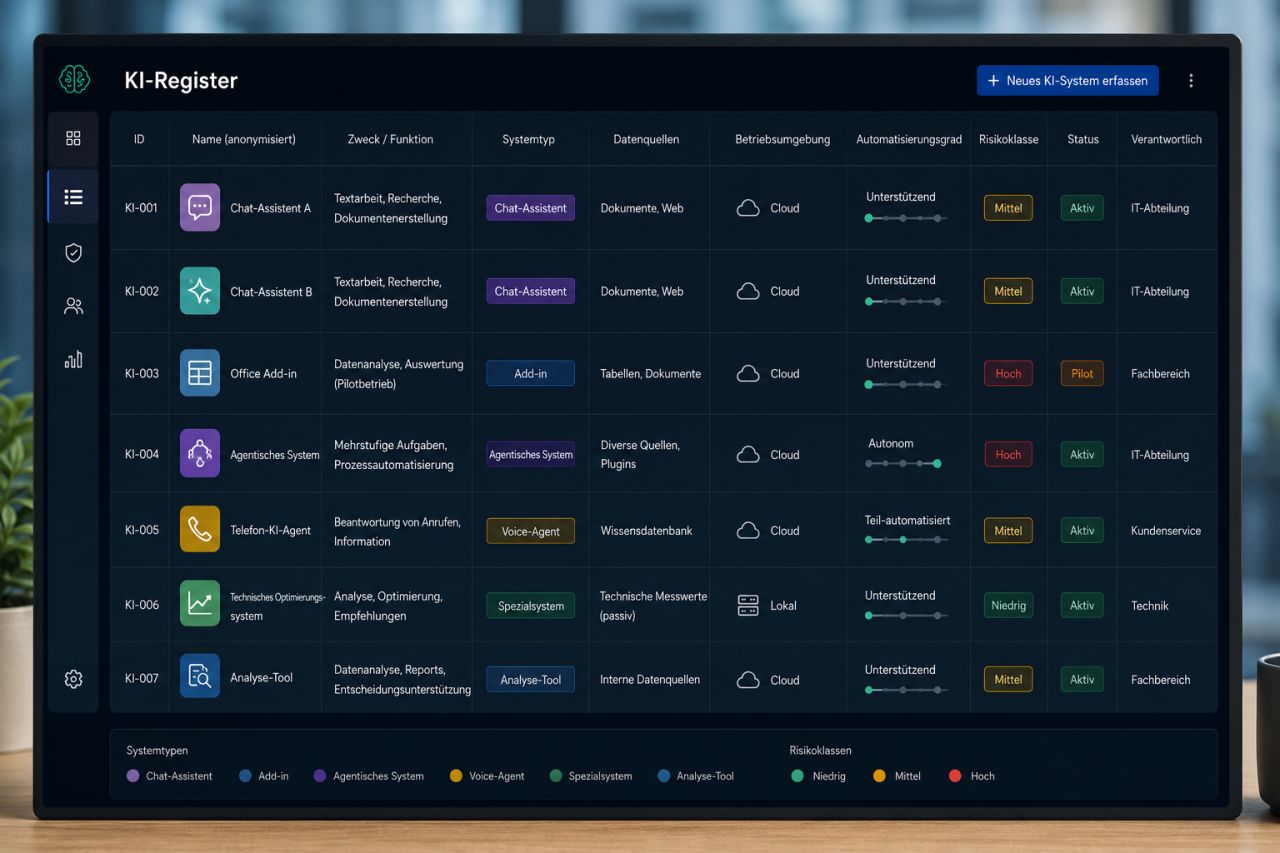
In all diesen Fällen trifft der Dienstleister Entscheidungen, die eigentlich zu Ihrer KI-Strategie gehören: welches Werkzeug, welche Datenflüsse, welcher Automatisierungsgrad. Fehlen Vorgaben, wächst die KI-Nutzung je Dienstleister unterschiedlich und ohne gemeinsame Linie. Ausgelagerte KI gehört deshalb ebenso in Ihr KI-Register wie selbst betriebene Systeme.
Vertragsgestaltung: Diese Punkte sollten Sie prüfen
Ältere Dienstleisterverträge enthalten zu KI meist keine Regelung. Bei Neuabschluss oder Verlängerung lohnt ein gezielter Blick auf folgende Punkte:
- Offenlegung: Pflicht des Dienstleisters, den Einsatz von KI in der Leistungserbringung offenzulegen, einschließlich eingesetzter Dienste und Unterauftragnehmer.
- Zweckbindung: Verwendung Ihrer Daten ausschließlich zur Leistungserbringung, ausdrücklich auch kein Training oder keine Verbesserung von Modellen ohne Ihre Zustimmung.
- Änderungsvorbehalt: Vorherige Information oder Zustimmung, bevor neue KI-Funktionen aktiviert, Modelle gewechselt oder Daten an weitere Dienste übermittelt werden.
- Rollen und Zuständigkeiten: Wer ist Anbieter, wer Betreiber im Sinne des AI Act, wer stellt welche Informationen bereit? Bleiben die Rollen offen, fühlt sich im Ernstfall niemand für Pflichten zuständig.
- Informationspflichten: Bereitstellung von Betriebsanleitungen, Leistungsgrenzen und bekannten Risiken des Systems, soweit für Ihre Pflichten nötig.
- Vorfallmeldung: Fristen und Wege, über die der Dienstleister Fehlfunktionen, Sicherheitsvorfälle und Datenschutzverletzungen meldet.
- Prüf- und Kontrollrechte: Recht auf Auskunft, Nachweise und gegebenenfalls Prüfungen, auch bezogen auf KI-Komponenten.
- Protokollierung: Welche Protokolle werden erzeugt, wie lange aufbewahrt und wie erhalten Sie Zugriff?
- Beendigung: Rückgabe und Löschung von Daten, auch aus KI-Diensten und Zwischenspeichern.
- Haftung und Eskalation: Klare Regeln, was bei Fehlern der KI geschieht und wer wann eskaliert.
Wichtig für Hochrisiko-Konstellationen: Wer ein bereits in Verkehr gebrachtes Hochrisiko-System mit eigenem Namen oder eigener Marke versieht, es wesentlich verändert oder den Zweck eines Systems so ändert, dass es hochriskant wird, gilt nach Art. 25 Abs. 1 AI Act selbst als Anbieter. Das kann auch Dienstleister oder Auftraggeber treffen, die Systeme anpassen. Diese Frage gehört vor Vertragsschluss geklärt.
Datenverarbeitung: Auftragsverarbeitung und Drittlandtransfer
Verarbeitet ein Dienstleister personenbezogene Daten in Ihrem Auftrag, braucht es nach Art. 28 Abs. 3 DSGVO einen Vertrag oder ein anderes Rechtsinstrument zur Auftragsverarbeitung, in der Praxis meist einen AVV. Bei KI-Diensten lohnt die Prüfung, ob der AVV die tatsächliche Verarbeitung abdeckt. Typische Fragen sind: Sind die KI-Dienste als Unterauftragsverarbeiter aufgeführt? Ist ausgeschlossen, dass Eingaben für das Training eigener Modelle genutzt werden? Wo werden Eingaben und Ergebnisse gespeichert und wie lange?
Ein zweiter Prüfpunkt ist der Drittlandtransfer nach Art. 44 ff. DSGVO. Viele KI-Dienste werden ganz oder teilweise außerhalb der EU betrieben. Dann braucht es eine tragfähige Grundlage für die Übermittlung, etwa einen Angemessenheitsbeschluss der Kommission (Art. 45 DSGVO) oder Standarddatenschutzklauseln als geeignete Garantie (Art. 46 DSGVO). Das gilt auch für Unterauftragnehmer des Dienstleisters.
Je nach Art der Verarbeitung kann zudem eine Datenschutz-Folgenabschätzung nach Art. 35 DSGVO erforderlich sein. Wenn Sie Ihre Datenschutzorganisation insgesamt auf solche Fragen ausrichten möchten, finden Sie bei KI Security Audit Unterstützung beim Aufbau eines Datenschutzmanagements.
Nachweise und technisch-organisatorische Maßnahmen
Steuerung braucht Belege. Statt auf allgemeine Zusicherungen zu vertrauen, bewährt es sich, konkrete Nachweise anzufordern und regelmäßig zu aktualisieren:
- Technische und organisatorische Maßnahmen (TOMs) nach Art. 32 DSGVO, ergänzt um KI-spezifische Punkte: Trennung von Kundendaten, Zugriffskontrolle auf Eingaben und Ergebnisse, Schutz vor Manipulation durch präparierte Eingaben.
- Verzeichnis eingesetzter KI-Dienste und Unterauftragnehmer mit Verarbeitungsorten.
- Informationen zum System: Zweck, Leistungsgrenzen, bekannte Fehlerbilder, Art der menschlichen Kontrolle beim Dienstleister.
- Bestehende Prüfberichte oder Zertifikate des Dienstleisters, etwa zu Informationssicherheit. Sie ersetzen keine eigene Bewertung, sind aber ein sinnvoller Baustein.
- Änderungsmitteilungen bei Modellwechsel oder neuen Funktionen.
Welche dieser Nachweise Sie wirklich brauchen, hängt vom Risiko ab. Ein Dienstleister, der KI nur für interne Terminplanung nutzt, braucht eine andere Prüftiefe als einer, der Bewerbungsunterlagen oder Kundendaten auswertet. Die Abstufung lässt sich aus einer KI-Risikobewertung ableiten.
Steuerungskompetenz statt Umsetzungskompetenz
Wer auslagert, muss nicht jedes Modell selbst verstehen oder betreiben können. Er muss aber bewerten, entscheiden und kontrollieren können. Aus meiner Sicht ist das der Kern einer KI-Strategie in ausgelagerten Strukturen: Das Unternehmen legt Mindestanforderungen fest und prüft, ob sie eingehalten werden, statt selbst jedes System zu bauen.
Dazu gehören eine benannte Person, die KI-Themen gegenüber Dienstleistern verantwortet, definierte Entscheidungsrechte (wer darf einer neuen KI-Funktion zustimmen?), ein fester Platz für KI in der regelmäßigen Dienstleisterbewertung und eine Eskalationsregel. Diese Bausteine lassen sich gut in eine bestehende Lieferantensteuerung integrieren. Wie Datenschutz, Informationssicherheit und KI-Anforderungen in einem gemeinsamen Rahmen zusammenspielen, beschreibt der Beitrag zur integrierten Governance für NIS2, DSGVO und AI Act.
Was Sie jetzt tun können
- Bestand erheben: Fragen Sie Ihre wichtigsten Dienstleister schriftlich, ob und welche KI sie bei der Leistung für Sie einsetzen.
- Kritische Verträge priorisieren: Beginnen Sie mit Dienstleistern, die personenbezogene oder vertrauliche Daten verarbeiten oder Entscheidungen vorbereiten.
- AVV und Unterauftragnehmer prüfen: Sind KI-Dienste erfasst, Trainingsnutzung ausgeschlossen, Drittlandtransfers abgesichert?
- Mindestanforderungen formulieren: Eine kurze Anlage mit KI-Anforderungen (Offenlegung, Änderungsvorbehalt, Vorfallmeldung, Nachweise) für neue und verlängerte Verträge.
- Rollen klären: Für jedes ausgelagerte KI-System festhalten, wer Anbieter und wer Betreiber ist.
- Regelmäßig überprüfen: KI-Fragen in die jährliche Dienstleisterbewertung aufnehmen.
Für den Gesamtzusammenhang aus Rollen, Richtlinie und Prüfprozess eignet sich der Fahrplan zum Aufbau einer KI-Governance. Wer dabei Begleitung möchte, findet bei KI Security Audit Unterstützung zur KI-Governance und den Anforderungen des EU AI Act.
Fazit
Outsourcing verlagert Arbeit, aber keine Verantwortung. Sobald Dienstleister KI einsetzen, braucht der Auftraggeber Transparenz über Systeme und Datenflüsse, Verträge mit klaren KI-Regeln und belastbare Nachweise. Der Aufwand ist überschaubar, wenn er risikoorientiert erfolgt und in die bestehende Lieferantensteuerung eingebettet wird. Entscheidend ist, dass das Unternehmen selbst beurteilen und entscheiden kann, welche KI in seinem Auftrag arbeitet.
Quellen
- Verordnung (EU) 2024/1689 (KI-Verordnung), Amtsblatt der Europäischen Union
- AI Act – Regulatory framework for AI, Europäische Kommission
- AI Act, Artikel 25: Verantwortlichkeiten entlang der KI-Wertschöpfungskette, AI Act Service Desk, Europäische Kommission
- AI Act, Artikel 26: Pflichten der Betreiber von Hochrisiko-KI-Systemen, AI Act Service Desk, Europäische Kommission
- Verordnung (EU) 2016/679 (Datenschutz-Grundverordnung), Amtsblatt der Europäischen Union
- DSGVO – BDSG: Texte und Erläuterungen (Info 1), Die Bundesbeauftragte für den Datenschutz und die Informationsfreiheit
Weitere Beiträge zum Thema
KI & KI-Governance
29. Oktober 2026
Ohne Überblick keine Steuerung: Wie Sie ein KI-Register aufbauen, welche Systeme und Datenfelder hineingehören und warum es die Grundlage für AI-Act-Pflichten und Risikomanagement ist.
KI & KI-Governance
29. Oktober 2026
Der AI Act ist Gesetz, ISO/IEC 42001 eine freiwillige Managementsystemnorm. Wie beides zusammenhängt, was EN 18286 ändert und wann ein KI-Managementsystem echten Mehrwert bringt.
KI & KI-Governance
29. Oktober 2026
Richtlinienentwürfe, Risikoanalysen, Nachweise: KI kann die Arbeit in ISMS und Datenschutzmanagement spürbar entlasten. Entscheidend sind Datenschutz, Qualitätssicherung und die Freigabe durch Menschen.