KI im ISMS: Dokumentation, Risikoanalysen und Audits unterstützen
Inhalt
Managementsysteme leben von Dokumentation: Richtlinien, Risikoanalysen, Maßnahmenpläne, Nachweise und Auditberichte. Ob Informationssicherheits-Managementsystem (ISMS), Datenschutzmanagement oder Business Continuity Management, der Pflegeaufwand ist hoch und wird oft unterschätzt. KI im ISMS und in verwandten Managementsystemen kann diese Arbeit spürbar entlasten, wenn sie als Werkzeug gesteuert wird und nicht als Entscheider.
Dieser Beitrag richtet sich an Informationssicherheits-, Datenschutz- und Compliance-Verantwortliche. Er dreht die übliche Blickrichtung um: Es geht nicht darum, wie man KI regelt, sondern wie KI bei der Arbeit am Managementsystem selbst hilft. Sie erfahren, wo der Nutzen liegt, welche Grenzen gelten und wie ein datenschutzgerechter Einsatz aussieht.
Wo KI im ISMS und anderen Managementsystemen hilft
Die meisten Managementsysteme kämpfen mit denselben Problemen: viel Text, wiederkehrende Strukturen, verteilte Informationen und Nachweise, die erst kurz vor dem Audit zusammengesucht werden. Genau hier sind Sprachmodelle stark, weil sie Texte strukturieren, vergleichen und zusammenfassen können.
Dokumentenentwürfe und Richtlinien
KI kann Richtlinien, Arbeitsanweisungen und Prozessbeschreibungen vorstrukturieren, etwa auf Basis vorhandener Vorlagen, interner Vorgaben oder einer Gliederung entlang der Normkapitel. Das spart vor allem den mühsamen Einstieg und sorgt für einheitliche Strukturen über viele Dokumente hinweg.
Ein Entwurf ist aber nur ein Entwurf. Inhalte, die zur eigenen Organisation passen müssen, etwa Zuständigkeiten, Freigabewege oder technische Vorgaben, kann ein Modell nicht kennen. Es formuliert sie trotzdem überzeugend, und genau darin liegt das Risiko.
Dokumentenpflege und Konsistenz
Bewährt hat sich KI auch bei der Pflege: veraltete Passagen finden, fehlende Angaben markieren, Widersprüche zwischen zwei Richtlinien aufzeigen oder Änderungen zwischen Versionen zusammenfassen. Das erleichtert die Lenkung dokumentierter Information, also die geregelte Erstellung, Freigabe und Aktualisierung von Dokumenten, die zu den Grundanforderungen eines ISMS nach ISO/IEC 27001 gehört.
Risikoanalysen strukturieren
Bei Risikoanalysen kann KI typische Bedrohungen und Schwachstellen zu einem Asset vorschlagen, passende Maßnahmen aus einem Katalog zuordnen oder Begründungen sauber formulieren. Das hilft, nichts Offensichtliches zu übersehen.
Die eigentliche Bewertung von Eintrittswahrscheinlichkeit und Auswirkung bleibt aber eine Entscheidung der Organisation. Ein Modell kennt weder die tatsächliche Kritikalität eines Prozesses noch die Risikobereitschaft der Leitung.
Auditvorbereitung und Nachweismanagement mit KI
Vor einem internen oder externen Audit kostet die Zusammenstellung der Nachweise oft mehr Zeit als das Audit selbst. KI kann dabei unterstützen:
- Anforderungen einer Norm oder eines Gesetzes mit vorhandenen Dokumenten abgleichen und Lücken markieren
- Auditprotokolle, Prüfberichte und Maßnahmenlisten zusammenfassen
- Log- oder Monitoring-Auswertungen vorsortieren und Auffälligkeiten hervorheben
- Wissen auffindbar machen, etwa über eine Suche, die die Frage „Wo ist das geregelt?“ mit Quellenangabe beantwortet
Gerade der letzte Punkt verbessert den Alltag spürbar. Eine interne Wissensbasis, etwa im Intranet, wird mit KI-gestützter Suche deutlich nützlicher, sofern die Antworten auf freigegebene Dokumente verweisen.
Ein Abgleich durch KI ersetzt keine Prüfung. Ob ein Nachweis eine Anforderung tatsächlich erfüllt, muss eine fachkundige Person beurteilen. Wie umfangreich die Dokumentation zu KI-Systemen selbst sein sollte, behandelt der Beitrag zur KI-Dokumentation.
Datenschutzgerechter Einsatz: welche Daten in welche Werkzeuge?
ISMS-Dokumente sind häufig vertraulich. Sie beschreiben Netzwerke, Schwachstellen, Notfallpläne und Zugriffsrechte, Datenschutzdokumente zudem personenbezogene Verarbeitungen. Diese Inhalte gehören nicht in öffentlich zugängliche KI-Dienste mit unklarer Datenverwendung.
Ich empfehle eine einfache Grundregel: Vertrauliche und personenbezogene Daten nur in Werkzeuge, die die Organisation geprüft und freigegeben hat. Dazu gehören:
- Auftragsverarbeitungsvertrag (AVV): Verarbeitet ein Anbieter personenbezogene Daten im Auftrag, verlangt Art. 28 Abs. 3 DSGVO einen Vertrag oder ein anderes Rechtsinstrument mit festgelegten Inhalten. Das ist eine gesetzliche Pflicht, keine Empfehlung.
- Verarbeitungsort und Nutzung der Eingaben: Klären, wo Daten verarbeitet werden und ob Eingaben zum Training verwendet werden.
- Zugriff und Protokollierung: Wer darf welche Dokumente in das Werkzeug geben, und wird das nachvollziehbar protokolliert?
- Sicherheit der Verarbeitung: Technische und organisatorische Maßnahmen nach Art. 32 DSGVO gelten auch für KI-Werkzeuge.
Wo kein geeignetes Werkzeug freigegeben ist, hilft Abstraktion: Platzhalter statt echter Systemnamen, IP-Adressen oder Personendaten. Das senkt das Risiko, ersetzt aber keine Freigabe.
Qualitätssicherung und menschliche Freigabe
Sprachmodelle arbeiten nach Wahrscheinlichkeiten. Sie können Normkapitel falsch zuordnen, Paragrafen erfinden oder veraltete Rechtsstände wiedergeben. Für Managementsysteme, deren Wert in Verlässlichkeit liegt, ist das ein ernstes Problem.
Bewährt hat sich ein klarer Ablauf:
- Entwurf durch KI, gekennzeichnet als Entwurf
- Fachliche Prüfung durch die verantwortliche Person, inklusive Prüfung aller Norm- und Rechtsverweise an der Primärquelle
- Freigabe nach dem regulären Dokumentenlenkungsprozess, mit Name und Datum
- Versionierung, damit nachvollziehbar bleibt, was geändert wurde
Der Grundsatz dahinter: Das Werkzeug schlägt vor, ein Mensch entscheidet. Wer ein Dokument freigibt, hat es inhaltlich geprüft und steht dafür ein, ganz gleich, wie viel davon maschinell vorformuliert wurde. Für Richtlinien, Risikobewertungen und Nachweise, die ein Auditor oder eine Behörde sehen könnte, gibt es davon keine Ausnahme.
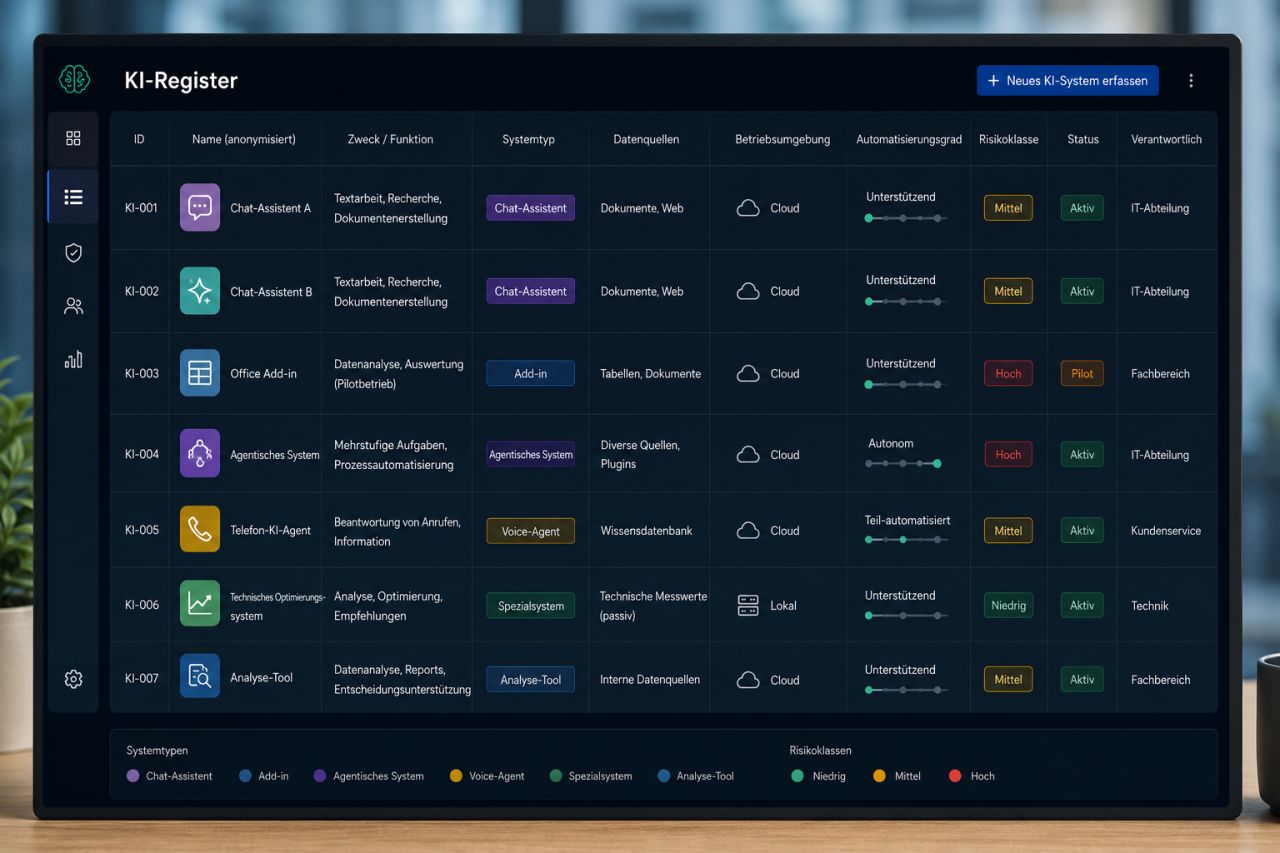
Wer KI in diesem Umfang nutzt, setzt selbst ein KI-System ein. Es gehört deshalb in das KI-Register der Organisation. Zudem verpflichtet Art. 4 AI Act Anbieter und Betreiber seit dem 2. Februar 2025, Maßnahmen für die KI-Kompetenz der Beschäftigten zu ergreifen, die mit solchen Systemen arbeiten.
Was Sie jetzt tun können
- Anwendungsfälle auswählen: Mit wenig sensiblen, aber zeitintensiven Aufgaben beginnen, etwa Gliederungen, Konsistenzprüfungen oder Zusammenfassungen öffentlicher Normtexte.
- Werkzeug prüfen und freigeben: Datenverarbeitung, AVV, Speicherort und Zugriffsrechte klären.
- Regeln festlegen: Welche Dokumentklassen dürfen in welches Werkzeug? Das gehört in die KI-Richtlinie oder eine Ergänzung der Informationssicherheitsrichtlinie.
- Freigabeprozess anpassen: KI-Entwürfe kennzeichnen und durch die reguläre Dokumentenlenkung führen.
- Wirksamkeit prüfen: Nach einigen Monaten bewerten, ob Zeit gespart wurde und wie oft Korrekturen nötig waren.
Wer ein ISMS neu aufbaut oder umstrukturiert, kann diese Regeln von Anfang an mitdenken. Unterstützung beim Aufbau eines ISMS nach ISO/IEC 27001 hilft, Werkzeugeinsatz und Dokumentenlenkung sauber zu verbinden. Wie ISMS und KI-Managementsystem insgesamt zusammenspielen, beschreibt der Beitrag KI-Managementsystem und ISMS.
Fazit
KI kann Managementsysteme entlasten: weniger Schreibarbeit, konsistentere Dokumente und schneller verfügbare Nachweise. Der Nutzen hängt aber von klaren Regeln ab, welche Daten in welche Werkzeuge dürfen und wer Ergebnisse prüft und freigibt. Fehlen diese Regeln, entsteht aus dem Hilfsmittel ein zusätzliches Risiko, das dann seinerseits im ISMS bewertet und behandelt werden muss.
Quellen
- Verordnung (EU) 2016/679 (Datenschutz-Grundverordnung), EUR-Lex
- DSGVO – BDSG: Texte und Erläuterungen (Info 1), Die Bundesbeauftragte für den Datenschutz und die Informationsfreiheit
- Regulatory framework for AI, Europäische Kommission
- AI Act, Artikel 4: KI-Kompetenz, AI Act Service Desk, Europäische Kommission
- ISO/IEC 27001:2022 – Information security management systems, ISO
- ISO/IEC 42001 – Artificial intelligence management system, ISO
- Generative KI-Modelle – Chancen und Risiken für Industrie und Behörden, BSI
Weitere Beiträge zum Thema
KI & KI-Governance
29. Oktober 2026
Ohne Überblick keine Steuerung: Wie Sie ein KI-Register aufbauen, welche Systeme und Datenfelder hineingehören und warum es die Grundlage für AI-Act-Pflichten und Risikomanagement ist.
KI & KI-Governance
29. Oktober 2026
Der AI Act ist Gesetz, ISO/IEC 42001 eine freiwillige Managementsystemnorm. Wie beides zusammenhängt, was EN 18286 ändert und wann ein KI-Managementsystem echten Mehrwert bringt.
KI & KI-Governance
29. Oktober 2026
IT-Betrieb, Kundenservice oder Buchhaltung sind ausgelagert, und plötzlich arbeitet dort KI mit Ihren Daten. Wie Sie Dienstleister steuern, ohne die Verantwortung aus der Hand zu geben.