EU AI Act und ISO 42001: Pflicht und Norm richtig einordnen
Inhalt
Wer sich mit KI-Compliance beschäftigt, stößt schnell auf zwei Begriffe, die oft in einem Atemzug genannt werden: der EU AI Act und ISO 42001. Beide befassen sich mit verantwortungsvollem KI-Einsatz, sind aber grundverschieden. Der AI Act ist eine EU-Verordnung mit verbindlichen Pflichten. ISO/IEC 42001 ist eine internationale Norm, die ein Unternehmen freiwillig anwenden kann.
Der Unterschied ist mehr als eine Formalie. Wer die Norm für eine gesetzliche Pflicht hält, investiert womöglich an der falschen Stelle. Wer sie als bloße Bürokratie abtut, verschenkt einen erprobten Ordnungsrahmen. Dieser Beitrag ordnet beide Regelwerke ein, erklärt die Rolle harmonisierter Normen und zeigt an einem Beispiel, was ein strukturiertes KI-Management im Alltag leistet.
Der AI Act: ein risikobasierter Rechtsrahmen mit gestaffelten Terminen
Die KI-Verordnung (VO (EU) 2024/1689) ist seit dem 1. August 2024 in Kraft und gilt unmittelbar in allen Mitgliedstaaten. Sie stuft Pflichten nach dem Risiko eines KI-Systems ab:
- Verbotene Praktiken (Art. 5) gelten seit dem 2. Februar 2025. Ab dem 2. Dezember 2026 kommen Verbote für KI hinzu, die nicht einvernehmliche intime Bilder oder Darstellungen sexuellen Kindesmissbrauchs erzeugt.
- Hochrisiko-KI-Systeme (Art. 6 mit Anhängen I und III) unterliegen den umfangreichsten Anforderungen.
- Transparenzpflichten (Art. 50), etwa für Chatbots und Deepfakes, gelten seit dem 2. August 2026.
- Für KI-Modelle mit allgemeinem Verwendungszweck gelten eigene Anbieterpflichten seit dem 2. August 2025.
Mit dem sogenannten AI-Omnibus (VO (EU) 2026/1744), in Kraft seit dem 27. Juli 2026, wurden die Hochrisiko-Termine verschoben. Für eigenständige Hochrisiko-Systeme nach Anhang III gelten die Pflichten ab dem 2. Dezember 2027, für KI in Produkten nach Anhang I ab dem 2. August 2028. Die Pflicht zur KI-Kompetenz aus Art. 4 besteht dagegen weiter seit dem 2. Februar 2025 für Anbieter und Betreiber. Der Omnibus hat Art. 4 neu gefasst: Verlangt werden Maßnahmen zur Förderung der KI-Kompetenz des Personals, aber kein bestimmtes Kompetenzniveau jeder einzelnen Person.
In Deutschland ist die Bundesnetzagentur nach dem Gesetz zur Marktüberwachung und Innovationsförderung von künstlicher Intelligenz (KI-MIG, in Kraft seit 29. Juli 2026) die zentrale Marktüberwachungsbehörde. Für KI in regulierten Finanztätigkeiten ist die BaFin zuständig.
ISO/IEC 42001: freiwillige Norm für ein KI-Managementsystem
ISO/IEC 42001:2023 ist im Dezember 2023 erschienen. Sie legt Anforderungen fest und gibt Hinweise, wie eine Organisation ein KI-Managementsystem (KIMS, englisch AIMS) einrichtet, umsetzt, aufrechterhält und fortlaufend verbessert. Ein Managementsystem ist das Zusammenspiel aus Zielen, Rollen, Prozessen und Kontrollen, mit dem eine Organisation ein Thema dauerhaft steuert. Die Norm richtet sich an Organisationen jeder Größe und Branche, die KI-gestützte Produkte oder Dienstleistungen bereitstellen oder nutzen.
Die Anwendung ist freiwillig. Eine Organisation kann sich nach ISO/IEC 42001 zertifizieren lassen; zusätzliche Anforderungen an die Stellen, die solche Audits und Zertifizierungen durchführen, legt die im Juli 2025 erschienene ISO/IEC 42006 fest. Eine Zertifizierung ist allerdings kein gesetzlicher Nachweis der Konformität mit dem AI Act. Sie belegt, dass ein Managementsystem nach den Anforderungen der Norm eingerichtet ist und betrieben wird.
Harmonisierte Normen: Was EN 18286 bedeutet
Der AI Act sieht vor, dass die Einhaltung bestimmter Anforderungen durch harmonisierte Normen erleichtert wird. Das sind europäische Normen, deren Fundstelle im Amtsblatt der EU veröffentlicht ist. Wer sie anwendet, profitiert von einer Konformitätsvermutung für die jeweils abgedeckten Anforderungen.
ISO/IEC 42001 ist keine harmonisierte Norm zum AI Act und begründet keine Konformitätsvermutung. Als erste harmonisierte Norm wurde im Oktober 2026 die EN 18286:2026 „Artificial intelligence – Quality management system for EU AI Act regulatory purposes“ gelistet (Durchführungsbeschluss (EU) 2026/2274). Sie bezieht sich auf das Qualitätsmanagementsystem, das Anbieter von Hochrisiko-KI nach Art. 17 einrichten müssen. Laut dem zuständigen Normungsgremium CEN-CENELEC JTC 21 enthält EN 18286 informative Anhänge, die sie EN ISO 9001 und EN ISO/IEC 42001 gegenüberstellen. Wer bereits nach einer dieser Normen arbeitet, kann darauf aufbauen.
Für weitere Themen wie Risikomanagement, Daten, Protokollierung, Transparenz, menschliche Aufsicht, Genauigkeit, Robustheit und Cybersicherheit laufen die Normungsarbeiten noch. Der zugrunde liegende Normungsauftrag läuft bis zum 28. Februar 2027. Für Betreiber, die eingekaufte KI nutzen, ist EN 18286 in der Regel nicht unmittelbar relevant, weil Art. 17 eine Anbieterpflicht ist.
Wo sich EU AI Act und ISO 42001 berühren
Inhaltlich gibt es viele Berührungspunkte. Der wesentliche Unterschied liegt in der Verbindlichkeit und im Zuschnitt: Der AI Act formuliert Pflichten je Rolle und Risikoklasse, ein Managementsystem organisiert die Steuerung über alle KI-Anwendungen eines Unternehmens hinweg.
| Thema | AI Act (gesetzliche Pflicht) | KI-Managementsystem (Normempfehlung, freiwillig) |
|---|---|---|
| Risikomanagement | für Anbieter von Hochrisiko-KI als Teil des QMS (Art. 17 i. V. m. Art. 9) | systematische Bewertung und Behandlung von KI-Risiken für alle Anwendungen im Geltungsbereich |
| Dokumentation | technische Dokumentation und Protokolle für Hochrisiko-KI; Betreiber bewahren Protokolle mindestens sechs Monate auf (Art. 26) | dokumentierte Information zu Zielen, Prozessen, Bewertungen und Entscheidungen |
| Verantwortung | Rechenschaftsrahmen im QMS der Anbieter (Art. 17); Aufsicht durch befugte Personen beim Betreiber (Art. 26 Abs. 2) | Managementsystemnormen weisen der obersten Leitung Verantwortung für Politik, Ziele und Ressourcen zu |
| Kompetenz | Maßnahmen zur KI-Kompetenz für Anbieter und Betreiber (Art. 4) | Kompetenz- und Bewusstseinsanforderungen für beteiligte Personen |
| Verbesserung | Beobachtung nach dem Inverkehrbringen (Anbieter), Überwachung des Betriebs (Betreiber) | interne Audits, Managementbewertung, fortlaufende Verbesserung |
Die Tabelle zeigt: Eine Norm kann helfen, Pflichten wiederholbar und nachweisbar zu erfüllen. Sie ersetzt aber nicht die Prüfung, welche Pflichten für die eigene Rolle tatsächlich gelten. Die interne Einteilung von Anwendungen in Risikostufen ist zudem nicht dasselbe wie die Risikoklassen des AI Act.
Praxisbeispiel: KI sortiert Kundenanfragen
Ein Beispiel zur Veranschaulichung: Ein IT-Dienstleister mit 80 Beschäftigten setzt ein eingekauftes KI-System ein, das eingehende Kundenanfragen automatisch nach Thema und Dringlichkeit klassifiziert und dem passenden Team zuweist.
Rechtliche Einordnung: Das Unternehmen ist Betreiber. Eine solche Klassifizierung fällt in aller Regel nicht unter Anhang III und ist damit kein Hochrisiko-System. Es gelten Art. 4 (KI-Kompetenz der Beschäftigten, die mit dem System arbeiten) und die DSGVO, weil Anfragen personenbezogene Daten enthalten. Da das System nicht selbst mit den Kunden kommuniziert, greift Art. 50 Abs. 1 hier nicht.
Was ein KI-Managementsystem zusätzlich leistet:
- Für das System ist eine verantwortliche Person benannt, die Ergebnisse und Störungen bewertet.
- Die Datenquellen und die Konfiguration sind beschrieben, sodass nachvollziehbar bleibt, warum eine Anfrage wohin geleitet wurde.
- Das Risiko einer Fehlzuordnung ist bewertet. Dringende Störungsmeldungen, die als Routineanfrage eingestuft werden, gelten als kritischer Fehler.
- Stichproben prüfen regelmäßig die Zuordnungsqualität. Bei definierten Schlüsselbegriffen entscheidet immer ein Mensch.
- Updates des Anbieters werden vor der Übernahme getestet, Änderungen werden festgehalten.
Nichts davon verlangt der AI Act für dieses System ausdrücklich. Ohne diese Regeln bemerkt das Unternehmen Qualitätsprobleme aber oft erst über Beschwerden.
Der Mehrwert eines KIMS, auch ohne Pflicht
Für die meisten Unternehmen ist ein KI-Managementsystem keine gesetzliche Pflicht. Es kann sich trotzdem lohnen, und zwar aus mehreren Gründen:
- Überblick: Alle KI-Anwendungen werden nach denselben Kriterien erfasst und bewertet.
- Wiederholbarkeit: Neue Anwendungen durchlaufen einen bekannten Prozess, statt jedes Mal neu verhandelt zu werden.
- Anschlussfähigkeit: Wer bereits ein Informationssicherheits- oder Qualitätsmanagement betreibt, kann KI dort einordnen. Wie das konkret aussieht, beschreibt der Beitrag zum Zusammenspiel von KIMS und ISMS.
- Vertrauen: Kunden und Auftraggeber fragen zunehmend nach dem Umgang mit KI. Ein strukturiertes Vorgehen macht Antworten belastbar.
- Vorbereitung: Falls sich die Rolle ändert, etwa durch eigene KI-Produkte, ist die Grundlage für weitergehende Pflichten bereits gelegt.
Wie aufwendig das sein muss, hängt von Größe und Einsatz ab. Eine bewusst schlanke Variante beschreibe ich im Beitrag KI-Managementsystem für KMU.
Was Sie jetzt tun können
- Rolle und Risikoklasse bestimmen: Klären Sie für jede KI-Anwendung, ob Sie Anbieter oder Betreiber sind und ob ein Anhang-III-Bereich berührt ist. Die Abstufung nach Einsatz erläutert der Beitrag KI-Governance im Mittelstand.
- Pflichten von Empfehlungen trennen: Führen Sie gesetzliche Anforderungen und freiwillige Normelemente getrennt auf, damit Prioritäten klar bleiben.
- Norm als Bauplan prüfen: Entscheiden Sie, ob ISO/IEC 42001 als Orientierung, als Maßstab für ein internes Audit oder als Ziel einer Zertifizierung dienen soll.
- Bei Hochrisiko-Anbieterrolle EN 18286 einplanen: Wer Hochrisiko-KI anbietet oder nach Art. 25 als Anbieter gilt, etwa durch eine wesentliche Veränderung oder eine neue Zweckbestimmung eines Systems, sollte die harmonisierte Norm beim Qualitätsmanagement berücksichtigen.
Wenn Sie Verordnung und Norm für Ihr Unternehmen zusammenführen möchten, unterstütze ich Sie bei der Einordnung und dem Aufbau eines KI-Managementsystems.
Fazit
Der AI Act legt fest, was je nach Rolle und Risiko verpflichtend ist. ISO/IEC 42001 beschreibt, wie ein Unternehmen KI dauerhaft und nachvollziehbar steuern kann. Die Norm ist freiwillig, nicht harmonisiert und kein Konformitätsnachweis, aber ein solider Ordnungsrahmen. Harmonisiert ist mit Stand Oktober 2026 nur EN 18286 für das Qualitätsmanagement von Anbietern. Wer beides sauber auseinanderhält, setzt gesetzliche Pflichten zuerst um und nutzt die Norm dort, wo sie Ordnung und Nachweisbarkeit schafft.
Quellen
- Regulatory framework on AI (AI Act), Europäische Kommission
- Article 4 AI literacy, AI Act Service Desk, Europäische Kommission
- Article 17 Quality management system, AI Act Service Desk, Europäische Kommission
- Article 26 Obligations of deployers of high-risk AI systems, AI Act Service Desk, Europäische Kommission
- Article 113 Entry into force and application, AI Act Service Desk, Europäische Kommission
- EN 18286 becomes the first harmonised standard under the EU AI Act, CEN-CENELEC JTC 21
- AI quality management (EN in the spotlight), CEN-CENELEC
- ISO/IEC 42001:2023 Artificial intelligence – Management system, IEC Webstore
- ISO/IEC 42006:2025, ISO
- Gesetz zur Marktüberwachung und Innovationsförderung von künstlicher Intelligenz (KI-MIG), Bundesministerium der Justiz
Weitere Beiträge zum Thema
KI & KI-Governance
29. Oktober 2026
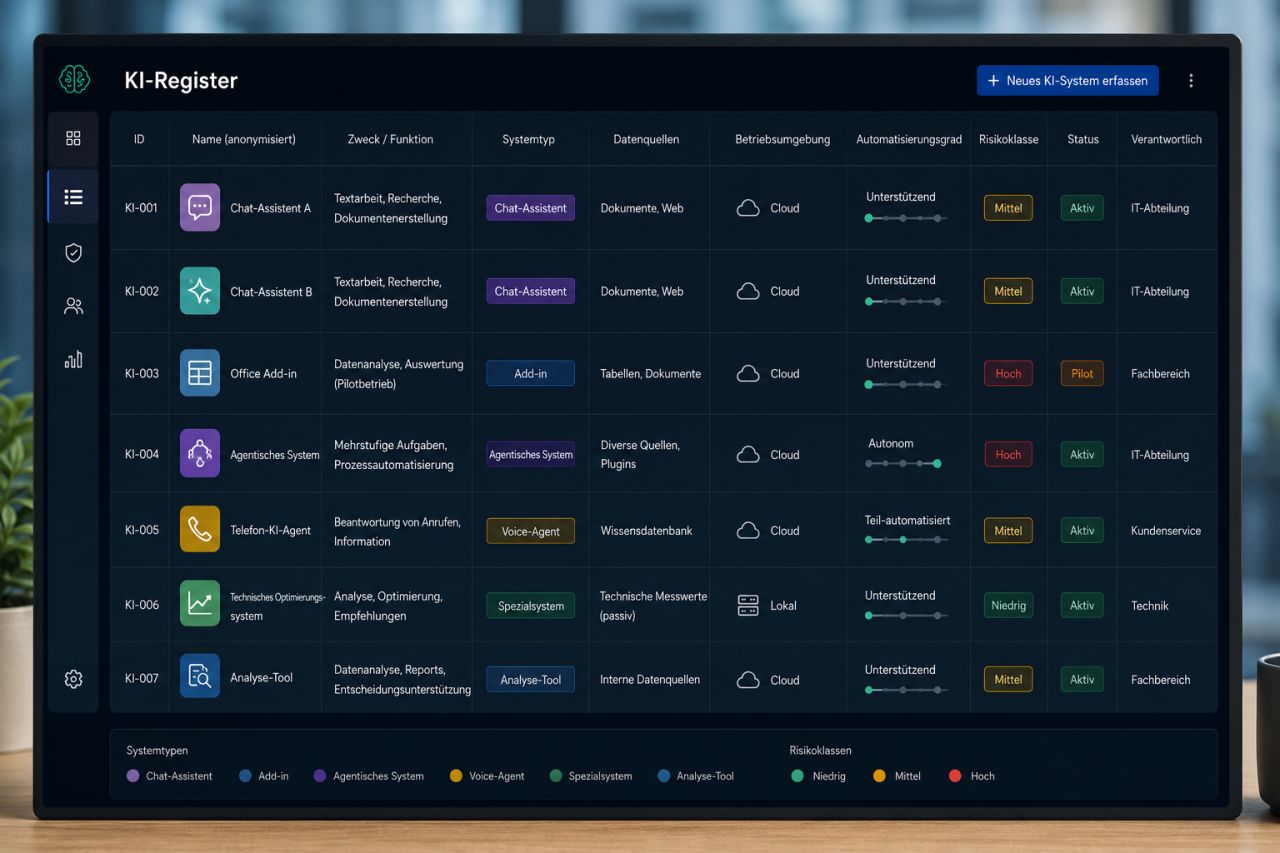
Ohne Überblick keine Steuerung: Wie Sie ein KI-Register aufbauen, welche Systeme und Datenfelder hineingehören und warum es die Grundlage für AI-Act-Pflichten und Risikomanagement ist.
KI & KI-Governance
29. Oktober 2026
IT-Betrieb, Kundenservice oder Buchhaltung sind ausgelagert, und plötzlich arbeitet dort KI mit Ihren Daten. Wie Sie Dienstleister steuern, ohne die Verantwortung aus der Hand zu geben.
KI & KI-Governance
29. Oktober 2026
Richtlinienentwürfe, Risikoanalysen, Nachweise: KI kann die Arbeit in ISMS und Datenschutzmanagement spürbar entlasten. Entscheidend sind Datenschutz, Qualitätssicherung und die Freigabe durch Menschen.