KI-Dokumentation: Welche Nachweise Unternehmen für einen sicheren KI-Einsatz brauchen
Inhalt
KI-Dokumentation ist der Teil der KI-Governance, der am häufigsten aufgeschoben wird. Solange ein System funktioniert, fragt niemand danach. Spätestens wenn ein Ergebnis falsch war, ein Kunde nachfragt oder ein Auditor einen Nachweis verlangt, zeigt sich, ob nachvollziehbar ist, was das System tut, mit welchen Daten es arbeitet und wer es freigegeben hat.
Dieser Beitrag richtet sich an IT-, Datenschutz- und Compliance-Verantwortliche sowie an Geschäftsführungen, die KI einsetzen oder einführen. Er zeigt, welche Dokumentation je KI-System sinnvoll ist, welche Nachweise je nach Rolle und Risiko gesetzlich verlangt werden und wie eine Dokumentation aussieht, die auch nach einem Jahr noch stimmt. Stand der Angaben: 29. Oktober 2026.
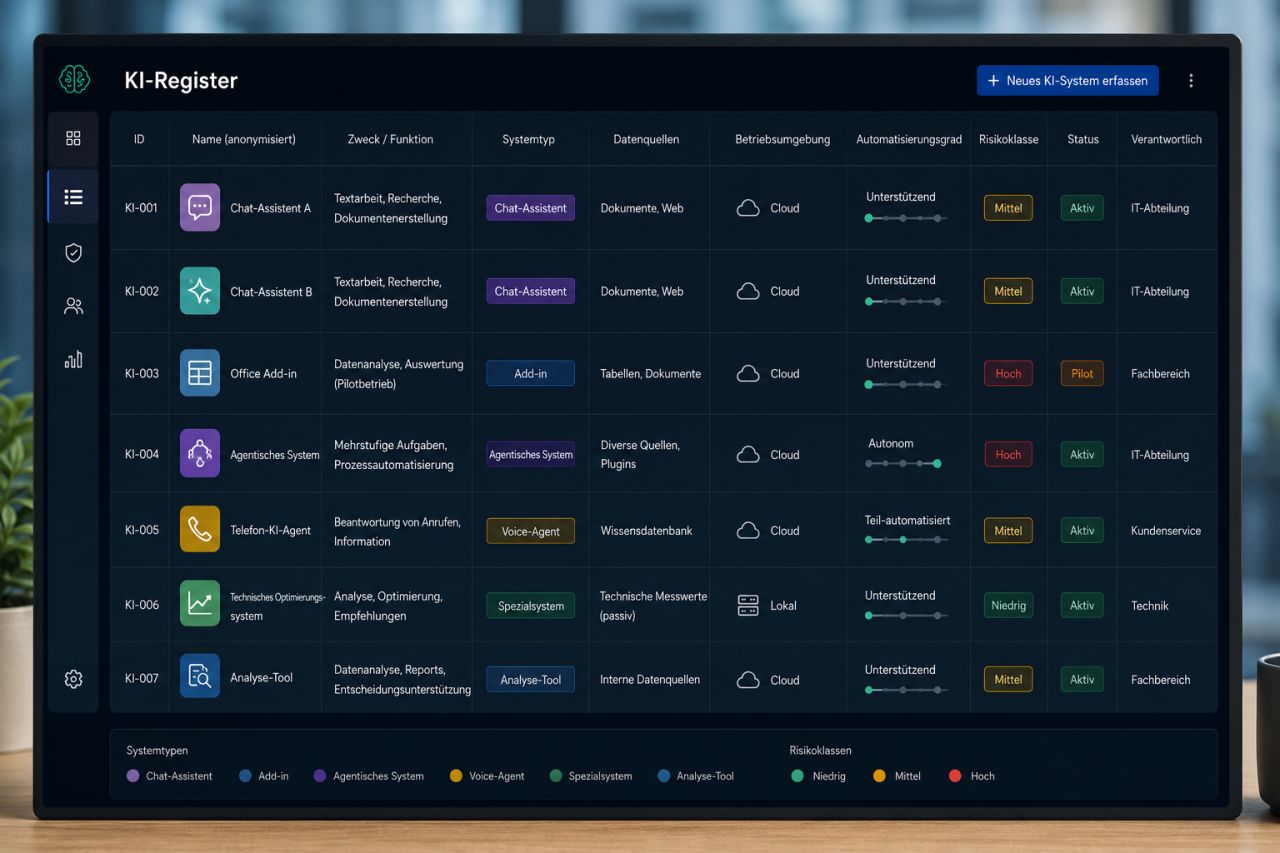
Zur Abgrenzung: Das KI-Register liefert den Überblick über alle eingesetzten Systeme, eine Zeile pro System. Die KI-Dokumentation geht in die Tiefe und beschreibt das einzelne System so, dass eine fachkundige Person es nachvollziehen und bewerten kann.
Warum KI-Dokumentation mehr als Papierarbeit ist
Gute Dokumentation erfüllt drei Aufgaben. Sie schafft Nachvollziehbarkeit: Wer ein Ergebnis anzweifelt, kann prüfen, wie es zustande kam. Sie ermöglicht Steuerung: Änderungen, Risiken und Verantwortlichkeiten sind sichtbar und damit entscheidbar. Und sie dient als Nachweis: Gegenüber Kunden, Auditoren oder Behörden lässt sich belegen, dass Risiken bewertet und Maßnahmen getroffen wurden.
KI-Systeme machen Dokumentation anspruchsvoller als klassische Software. Ihr Verhalten hängt von Modellversion, Eingabedaten, Konfiguration und Anweisungen ab. Ändert sich eines davon, kann sich das Ergebnis ändern, ohne dass jemand eine Zeile Code angefasst hat. Deshalb gehört zur KI-Dokumentation immer auch ein Änderungsprotokoll.
Pflichtdokumentation: Was je nach Rolle und Risiko verlangt wird
Ob und welche Dokumentation gesetzlich vorgeschrieben ist, hängt von zwei Fragen ab: Welche Rolle hat das Unternehmen nach dem AI Act (Verordnung (EU) 2024/1689), und um welche Art von System geht es? Hinzu kommen Pflichten aus der DSGVO, sobald personenbezogene Daten verarbeitet werden. Die folgende Übersicht trennt Pflicht und Praxis.
| Nachweis | Grundlage | Wen es betrifft | Charakter |
|---|---|---|---|
| Technische Dokumentation mit den Inhalten aus Anhang IV, vor Inverkehrbringen erstellt und fortlaufend gepflegt | Art. 11 AI Act | Anbieter von Hochrisiko-Systemen | Pflicht (ab 2. Dezember 2027 bzw. 2. August 2028) |
| Technische Fähigkeit zur automatischen Protokollierung von Ereignissen über die Lebensdauer | Art. 12 AI Act | Anbieter von Hochrisiko-Systemen | Pflicht (ab 2. Dezember 2027 bzw. 2. August 2028) |
| Aufbewahrung der automatisch erzeugten Protokolle, soweit unter eigener Kontrolle, mindestens sechs Monate | Art. 26 Abs. 6 AI Act | Betreiber von Hochrisiko-Systemen | Pflicht (ab 2. Dezember 2027 bzw. 2. August 2028) |
| Nachweis von Maßnahmen zur KI-Kompetenz | Art. 4 AI Act | Anbieter und Betreiber | Pflicht zu Maßnahmen seit 2. Februar 2025; Dokumentation ist gute Praxis |
| Verzeichnis von Verarbeitungstätigkeiten | Art. 30 DSGVO | Verantwortliche und Auftragsverarbeiter | Pflicht bei Verarbeitung personenbezogener Daten; die Ausnahme nach Art. 30 Abs. 5 DSGVO ist eng |
| Datenschutz-Folgenabschätzung | Art. 35 DSGVO | Verantwortliche bei voraussichtlich hohem Risiko | Pflicht im Einzelfall; Betreiber von Hochrisiko-KI nutzen dafür die Anbieterinformationen (Art. 26 Abs. 9 AI Act) |
| Systemakte, Risikobewertung, Freigabe, Änderungsprotokoll | ISO/IEC 42001, interne Richtlinie | alle Unternehmen mit KI-Einsatz | gute Praxis bzw. Normempfehlung |
Drei Einordnungen dazu:
- Die umfangreichen Dokumentationspflichten nach Art. 11 und 12 treffen Anbieter von Hochrisiko-Systemen. Sie greifen ab dem 2. Dezember 2027 (Anhang III) beziehungsweise ab dem 2. August 2028 (Anhang I). Nach Art. 11 Abs. 1 in der durch den AI-Omnibus geänderten Fassung können KMU einschließlich Start-ups sowie kleine Unternehmen mittlerer Kapitalisierung (SMC) die Angaben nach Anhang IV in vereinfachter Form bereitstellen. Die Kommission legt dafür ein Formular fest, das dann zu verwenden ist.
- Ein Unternehmen, das einen eingekauften Chat-Assistenten oder eine Schreibhilfe nutzt, ist in der Regel Betreiber eines Systems ohne Hochrisiko-Einstufung. Für dieses Unternehmen gelten die Pflichten aus Art. 11, 12 und 26 nicht.
- Die Pflicht nach Art. 4 verlangt Maßnahmen zur KI-Kompetenz, nicht ausdrücklich eine bestimmte Dokumentation. Wer Schulungen und Unterweisungen festhält, kann die Maßnahmen aber im Bedarfsfall belegen. Das ist praktisch sinnvoll.
Die Einstufung eines Systems und die eigene Rolle lassen sich nur am konkreten Fall beurteilen; im Zweifel sollte das rechtlich geprüft werden.
Sinnvolle freiwillige Dokumentation je KI-System
Auch ohne Hochrisiko-Einstufung lohnt eine kompakte Systemakte. Sie muss nicht umfangreich sein, sollte aber folgende Punkte abdecken.
Zweck und Einsatzgrenzen
Wofür wird das System eingesetzt, und wofür ausdrücklich nicht? Die Abgrenzung ist oft wichtiger als die Beschreibung. „Entwürfe für Antworten auf Standardanfragen, keine Aussagen zu Vertragsbedingungen oder Preisen“ ist präziser als „Kundenservice-Unterstützung“.
Datenquellen und Datenflüsse
Welche Daten gehen in das System, woher kommen sie, wohin fließen Ergebnisse? Sind personenbezogene oder vertrauliche Daten beteiligt? Bei Systemen, die auf eigene Dokumente zugreifen, gehört dazu auch, welche Dokumentenbestände angebunden sind und wer sie pflegt.
Modellinformationen
Welches Modell oder welcher Dienst wird genutzt, in welcher Version, mit welcher Konfiguration? Bei eingekauften Diensten genügen die Angaben des Anbieters, ergänzt um die eigene Konfiguration, etwa Systemanweisungen, angebundene Werkzeuge und Berechtigungen.
Risiken und Maßnahmen
Ergebnis der Risikobewertung mit den getroffenen technischen und organisatorischen Maßnahmen sowie den akzeptierten Restrisiken. Die Methode dazu beschreibt der Beitrag zum KI-Risikomanagement.
Verantwortlichkeiten und Aufsicht
Wer ist systemverantwortlich, wer prüft Ergebnisse, wer darf das System anhalten? Wie die menschliche Kontrolle konkret ausgestaltet ist, gehört ebenfalls in die Akte. Hintergründe dazu bietet der Beitrag zur menschlichen Aufsicht bei KI.
Monitoring
Welche Kennzahlen werden beobachtet, etwa Fehlerquoten, Korrekturen, Beschwerden oder Kosten? Wer wertet sie aus und in welchem Rhythmus?
Änderungsmanagement: Die Dokumentation muss mitwachsen
Die beste Erstdokumentation verliert ihren Wert, wenn sie nach einem Modellwechsel nicht mehr stimmt. Deshalb sollte jede wesentliche Änderung festgehalten werden: neue Modellversion, geänderte Systemanweisungen, zusätzliche Datenquellen, erweiterte Berechtigungen oder ein neuer Einsatzzweck.
Bewährt hat sich eine einfache Regel: Jede Änderung, die das Verhalten oder das Risiko des Systems beeinflussen kann, erhält einen Eintrag mit Datum, Beschreibung, Begründung, Bewertung der Auswirkungen und Freigabe. Bei eingekauften Diensten heißt das auch, Änderungsmitteilungen des Anbieters zu verfolgen und auszuwerten.
Für Hochrisiko-Systeme hat das zusätzlich rechtliche Bedeutung: Nach Art. 25 Abs. 1 AI Act kann eine wesentliche Veränderung dazu führen, dass der Verändernde selbst als Anbieter gilt. Ein sauberes Änderungsprotokoll macht diese Frage überhaupt erst prüfbar.
Auditfähigkeit: Woran sich gute Dokumentation erkennen lässt
Eine Dokumentation ist auditfähig, wenn eine fachkundige Person, die das System nicht kennt, in vertretbarer Zeit folgende Fragen beantworten kann:
- Was macht das System, und wer hat seinen Einsatz wann freigegeben?
- Welche Risiken wurden erkannt, und welche Maßnahmen wirken dagegen?
- Wer ist verantwortlich, und wie wird eingegriffen?
- Was hat sich seit der Freigabe geändert, und wurde das bewertet?
- Gibt es Belege, dass Monitoring und Überprüfung tatsächlich stattfinden?
Wer ein KI-Managementsystem nach ISO/IEC 42001 aufbaut, orientiert sich an einer Norm, die Anforderungen an Aufbau, Betrieb und fortlaufende Verbesserung eines solchen Systems festlegt. Eine nachvollziehbare Dokumentation ist dafür die Grundlage. Die Norm ist freiwillig; wie sie sich zum AI Act verhält, erklärt der Beitrag EU AI Act und ISO 42001.
Typische Lücken sind übrigens weniger fehlende Dokumente als widersprüchliche: eine Freigabe für Zweck A, während das System inzwischen für Zweck B genutzt wird, oder eine Risikobewertung für eine Modellversion, die nicht mehr läuft.
Was Sie jetzt tun können
- Rolle und Risiko klären: Für jedes System festhalten, ob Sie Anbieter oder Betreiber sind und ob eine Hochrisiko-Einstufung in Betracht kommt. Daraus ergibt sich, welche Pflichtnachweise relevant sind.
- DSGVO-Nachweise prüfen: Sind KI-gestützte Verarbeitungen im Verzeichnis nach Art. 30 DSGVO erfasst? Ist eine DSFA nach Art. 35 erforderlich?
- Schlanke Systemakte einführen: Eine Vorlage mit den Abschnitten Zweck, Daten, Modell, Risiken, Verantwortung, Monitoring und Änderungen, verknüpft mit dem KI-Register.
- Schulungen belegen: Teilnahme und Inhalte von Maßnahmen zur KI-Kompetenz festhalten.
- Änderungen erfassen: Modell- und Konfigurationsänderungen verbindlich in ein Änderungsprotokoll aufnehmen.
- Jährlich gegenprüfen: Stimmt die Dokumentation noch mit dem tatsächlichen Einsatz überein?
Wenn Sie Ihre bestehenden Unterlagen einordnen lassen oder eine Vorlage entwickeln möchten, unterstützt KI Security Audit bei der Dokumentation und Governance nach dem EU AI Act.
Fazit
KI-Dokumentation ist für die meisten Unternehmen nur in Teilen gesetzlich vorgeschrieben: umfassend für Anbieter von Hochrisiko-Systemen, punktuell für deren Betreiber und über die DSGVO für alle, die personenbezogene Daten verarbeiten. Eine kompakte Systemakte mit Zweck, Daten, Risiken, Verantwortung und Änderungsprotokoll lohnt sich trotzdem für jedes relevante System. Sie macht KI nachvollziehbar, steuerbar und im Ernstfall belegbar.
Quellen
- Verordnung (EU) 2024/1689 (KI-Verordnung), Amtsblatt der Europäischen Union
- Verordnung (EU) 2026/1744 (AI-Omnibus), Amtsblatt der Europäischen Union
- Artikel 11: Technische Dokumentation, konsolidierte Fassung, AI Act Service Desk der Europäischen Kommission
- Anhang IV: Technische Dokumentation gemäß Artikel 11 Absatz 1, AI Act Service Desk der Europäischen Kommission
- Artikel 12: Aufzeichnungspflichten, konsolidierte Fassung, AI Act Service Desk der Europäischen Kommission
- Artikel 26: Pflichten der Betreiber von Hochrisiko-KI-Systemen, konsolidierte Fassung, AI Act Service Desk der Europäischen Kommission
- Verordnung (EU) 2016/679 (Datenschutz-Grundverordnung), Amtsblatt der Europäischen Union
- ISO/IEC 42001:2023 Information technology – Artificial intelligence – Management system, IEC Webstore
Weitere Beiträge zum Thema
KI & KI-Governance
29. Oktober 2026
Ohne Überblick keine Steuerung: Wie Sie ein KI-Register aufbauen, welche Systeme und Datenfelder hineingehören und warum es die Grundlage für AI-Act-Pflichten und Risikomanagement ist.
KI & KI-Governance
29. Oktober 2026
Der AI Act ist Gesetz, ISO/IEC 42001 eine freiwillige Managementsystemnorm. Wie beides zusammenhängt, was EN 18286 ändert und wann ein KI-Managementsystem echten Mehrwert bringt.
KI & KI-Governance
29. Oktober 2026
IT-Betrieb, Kundenservice oder Buchhaltung sind ausgelagert, und plötzlich arbeitet dort KI mit Ihren Daten. Wie Sie Dienstleister steuern, ohne die Verantwortung aus der Hand zu geben.